
WannaCry alebo WannaCryptor. Záhada vyriešená!
Digitálnym svetom udrel v posledných dňoch mohutný kybernetický útok prostredníctvom vírusu typu Ransomware, pomenovaný ako WannaCry alebo WannaCryptor. Útok napadol približne 200 krajín sveta, no obete útoku môžu pribúdať. Podarilo sa mu získať už 42 miliónov dolárov. Ransomware vyžaduje od obeti napadnutého počítača 300$ ako výkupné za odblokovanie zašifrovaných údajov.
WannaCryptor je názov škodlivého softvéru typu ransomware. To znamená, že od svojich obetí vyžaduje isté výkupné, a po zaplatení odblokuje alebo sprístupní zašifrovaný obsah alebo dáta. Podľa spoločnosti ESET je ransomware v posledných dvoch rokoch najväčším trendom hackerov pre vymáhanie peňazí od svojich infikovaných obetí. WannaCryptor má v súčasnoti mnoho variant. Táto varianta z piatku, ktorá napadla tisíce počítačov je doteraz najrozšírenejším škodlivým softvérom svojho typu.
Podľa bezpečnostných expertov má ransomware WannaCry jednu výnimočnú funkcionalitu - a to šíriť sa ďalej. Táto funkcionalita je rovnaká ako u škodlivých softvérov, známych ako červy. Cieľom počítačovho červa je šíriť sa ďalej v sieti, vytváraním svojich kopií, odosielaním z počítača na počítač alebo schopnosť vyvíjať sa a zahlcovať sieť preťažením.
Ako presne funguje WannaCry?
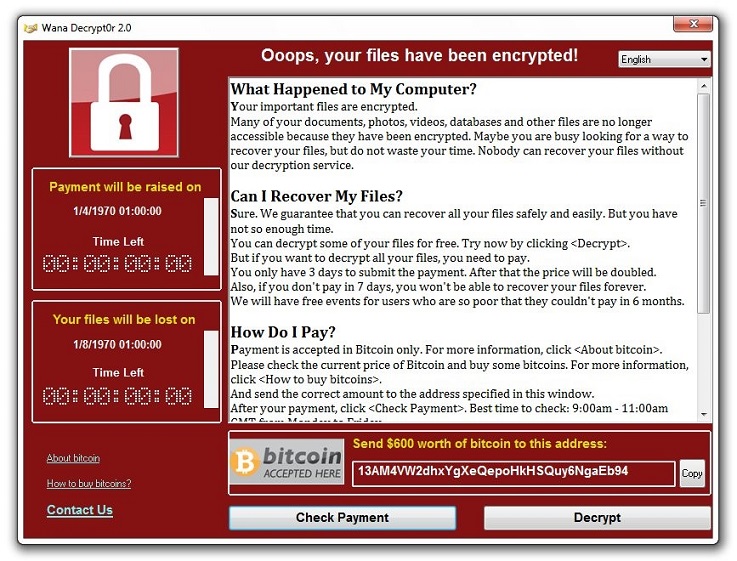
Ransomware WannaCryptor, ktorý napadol od piatku už vyše 200 krajín sveta sa prejavuje nasledujúcim spôsobom. Škodlivý softvér jednoducho zašifruje určité údaje v počitači a znemožní k ním prístup. Pre odblokovanie vyžaduje zaplatiť výkupné 300$. Vo svojom popise informuje, že mechanizmus pre odblokovanie majú len tvorcovia tohto škodlivého softvéru, a preto nie je možné tieto údaje prinavrátiť bez zaplatenia. WannaCryptor, alebo alternatívny názov WannaCry využíva zraniteľnosť neaktualizovaných operačných systémov Windows. Je len otázkou času, kedy sa takýto typ ako je WannaCry rozšíri aj do Linuxových systémov. Možno už v ďalšej vyvinutej verzii, ktorú možno útočníci vyvíjaju.
Pribudnú ďalšie
Príbeh hackerských útokov sa stále rozvíja a nové softvérové infekcie sa naďalej vyskytujú po celom svete. Tento útok nebol ojedinelým, keďže podobných ransomware je na svete tisíc, no tento útok bol doteraz najmohutnejší.
Tento útok bol zastavený. Zatiaľ.
V predchádzajúcom článku o tom, že Microsoft prehlásil problém neaktualizovaných operačných systémov, sme sa venovali aj o zastavení tohto útoku.
Istému bezpečnostnému expertovi (pod prezývkou MalwareTech) sa podarilo tento útok zastaviť zcela jednoduchým spôsobom. Po analyzovaní kódu zistil, že ransomware sa pokúša overovať konkrétnu adresu iuqerfsodp9ifjaposdfjhgosurijfaewrwergwea.com. Ak softvér overil, že adresa neexistuje, začal ransomware vykonávať svoju škodlivú činnosť zašifrovaním údajov v napadnutom počítači a okrem toho sa šíriť ďalej. Vypínačom celého procesu bola táto webová adresa. Expert pod prezývkou MalwareTech kúpil a zaregistroval túto webovú adresu cez registrátora domén, a následne sa činnosť celého kybernetického útoku zastavila. Je len otázkou času, kedy tvorcovia WannaCry naprogramujú vylepšenú verziu ransomware, aby ho nebolo možné jednoducho zastaviť.