
Microsoft zúri na vládne orgány pre neaktualizované operačné systémy
Šéf spoločnosti Microsoft zúri na správcov a počítačových expertov vládnych organizácii, že nezabezpečili a neuaktualizovali operačné systémy. Microsoft už v marci vydal bezpečnostnú aktualizáciu, ktorá mala zabezpečiť a znemožniť prístup takéhoto typu ransomware. Mnoho počítačov neboli a ani nemohli byť aktualizované, preto sa stali ľahkou korisťou pre infikovanie tohto škodlivého softvéru. Obeťmi sa stali aj mnohé vládne organizácie, ktoré svoje systémy neaktualizovali. Smith na svojom blogu spoločnosti napísal, aby sa vládne organizácie, hlavne v USA konečne prebudili. Takéto útoky, hlavne takéhoto typu môžu v najbližšej dobe narastať. Vládna bezpečnostná agentúra NSA o tejto bezpečnostnej chybe v systémoch Windows z marca tohto roku vedela.
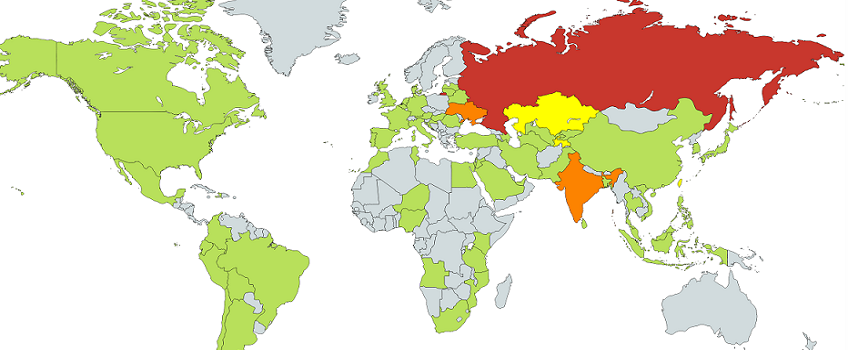
Ransomware, ktorí vyvinuli hackeri už získal približne 42 miliónov dolárov od svojich obetí infikovaných počítačov. Od piatku 12.5.17 stihol napadnúť približne 200 krajín sveta. Je to doteraz najmasívanejši hackerský útok tohto typu vôbec. Podľa spoločnosti ESET je tento ransomware pomenovaný ako WannaCry (z názvu WannaCryptor).
Cieľom sa stal aj FedEx a Telefónica
Útoku ransomware sa nevyhli ani veľké firmy, medzi ktoré patrí špedičná spoločnosť FedEx alebo telekomunikačný operátor Telefónica. Z dôvodu kybernetického útoku musela väčšina firiem obmedziť svoje služby. Šapnielské úrady pre bezpečnosť zisťujú rozsah útoku. Bezpečnostní experti na siete a IT sa snažia útočníkov vystopovať.
Tento útok bol zastavený. Zatiaľ.
Istému bezpečnostnému expertovi (pod prezývkou MalwareTech) sa podarilo tento útok zastaviť zcela jednoduchým spôsobom. Po analyzovaní kódu zistil, že ransomware sa pokúša overovať konkrétnu adresu iuqerfsodp9ifjaposdfjhgosurijfaewrwergwea.com. Ak softvér overil, že adresa neexistuje, začal ransomware vykonávať svoju škodlivú činnosť zašifrovaním údajov v napadnutom počítači a okrem toho sa šíriť ďalej. Vypínačom celého procesu bola táto webová adresa. Expert pod prezývkou MalwareTech kúpil a zaregistroval túto webovú adresu cez registrátora domén, a následne sa čisnnosť celého kybernetického útoku zastavila. Je len otázkou času, kedy tvorcovia WannaCry naprogramujú vylepšenú verziu ransomware, aby ho nebolo možné jednoducho zastaviť.