
Industroyer ovládol energetické siete na Ukrajine
Experti na bezpečnosť v spoločnosti ESET označili malvér Win32/Industroyer za najnebezpečnejšiu hrozbu od čias Stuxnetu, ktorý v roku 2010 zaútočil na iránsky jadrový systém. Industroyer je malvér zameraný na ovládanie energetických sietí. Ten zaútočil 16. decembra 2016 v Kyjeve a následne ostali bez elektriny mnohé domácnosti.
Industroyer dokáže ovládať elektrické ističe a tým pádom ovládať celé rozvodné systémy energetických sieti. Útočí na hlavné uzly a tak môže napadnúť aj iné kritické typy infraštruktúry.
Presne rovnaký typ kybernetického útoku sa udial v roku 2015, 23. decembra. Opäť na Ukrajine, kedy vyradil 250 000 domácností od elektrickej siete v niekoľkých regiónoch.
Nasledujúca schéma spoločnosti ESET ukazuje logiku malvéru a celého princípu útoku.
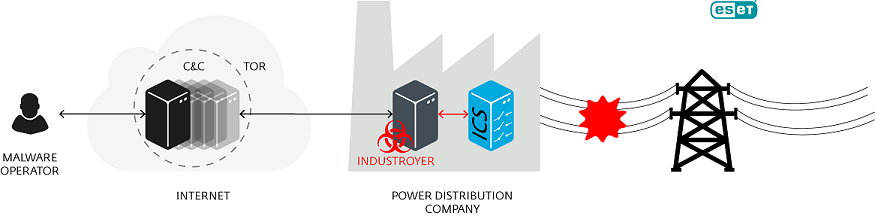
Je to mimoriadne nebezpečná hrozba, pretože dokáže ovládať všetky systémy súvisiace s energetikou. Na tento účel využíva protokoly priemyselnej komunikácie používané na celom svete pre infraštrukúry napájania, systémy kritických uzlov (voda alebo aj plyn) a riadiace uzly v doprave. To môže mať za následok vyradenie dôležitých služieb v oblasti energetiky a riadenia.
Ako funguje?
Podľa spoločnosti ESET, ktorá tento malwer popisuje, je Industroyer modulárny typ malvéru. Jeho hlavnou zložkou je backdoor, ktorý používajú útočníci na zvládnutie útoku: inštaluje sa do riadiaceho počítača a následne riadi ostatné komponenty a pripája sa k vzdialenému serveru, aby dostával príkazy hackerov a odosielal im výsledky o útoku a činnosti. Komunikuje na základe C&C serverov v sieti TOR, aby sa útočníci nedali odhaliť. Okrem samotnej backdoor funkcie, využíva malveŕ aj prípadný maskovací backdoor algoritmus, ktorý sa tvári ako dokument poznámkového bloku. Ten umožňuje opätovné získanie prístupu k cieľovej sieti v prípade, že hlavná funkcia backdooru je zakázaná alebo detekovaná.
Malvér má ďalšie funkcie, ktoré umožňujú uhladiť stopy po útoku a vyčistil všetky stopy po tom, ako vykonal svoju prácu. Medzi jeho funkcie patrí aj zabezpečenie ďalšieho šireniu po sieti, avšak hlavným princípom je centrálne riadenie z napadnutého počítača.
Modul malvéru je navrhnutý tak, aby odstránil kľúče databázy Registry v operačnom systéme a znemožní tak obnovenie systému do predchádzajúceho obnovovacieho bodu. Okrem všetkého obsahuje taktiež skener portov. Ten sleduje a hľadá všetky príslušné počítače v sieti. Využíva to na mapovanie celej siete, aby mohol ovládať z jedného počítača celú škodlivú činnosť aj na iných počítačov. Činnosť malvéru je riadená útočníkmi. Medzi ďalší zaujímavý modul patrí modul zaťaženia. Ten sa zameriava na riadenie hardvérových komponentov prostredníctvom softvéru.
Zhrnutie
Win32/Industroyer je vysoko prispôsobiteľný malvér. Kedže útočí na kritické infraštruktúry siete, patrí doteraz k najnebezpečnejším malvérom súčasnosti. Je univerzálny, preto je schopný zaútočiť na akúkoľvek infraštruktúru ktorejkoľvek priemysenej riadiacej stanice. Podľa testovania malvéru v spoločnosti ESET bolo zistené, že Industroyer je zameraný na riadenie hardvérových zložiek prostredníctvom softvéru.